 Cams Support Hub
Caso prático: acesso a sala de uma pessoa por vez com Server Approval
O requisito
Um cliente com uma sala restrita (por exemplo, uma sala de servidores, um cofre ou um laboratório) precisava de uma regra simples, mas rigorosa, aplicada na porta:
Apenas uma pessoa pode estar dentro da sala de cada vez. A pessoa seguinte não deve entrar até que o ocupante atual tenha registrado a saída.
O dispositivo Cams cuida da verificação de identidade, e o Server Approval a amplia ao permitir que o seu próprio software acrescente a lógica “já há alguém lá dentro?” por cima , decidindo, em tempo real, se um usuário verificado deve mesmo entrar.
Por que o Server Approval é adequado
Por padrão (com o Server Approval desativado), o dispositivo concede o acesso assim que verifica o usuário localmente , o seu software só fica sabendo depois. Isso é suficiente para um registro simples, mas não consegue impedir a entrada.
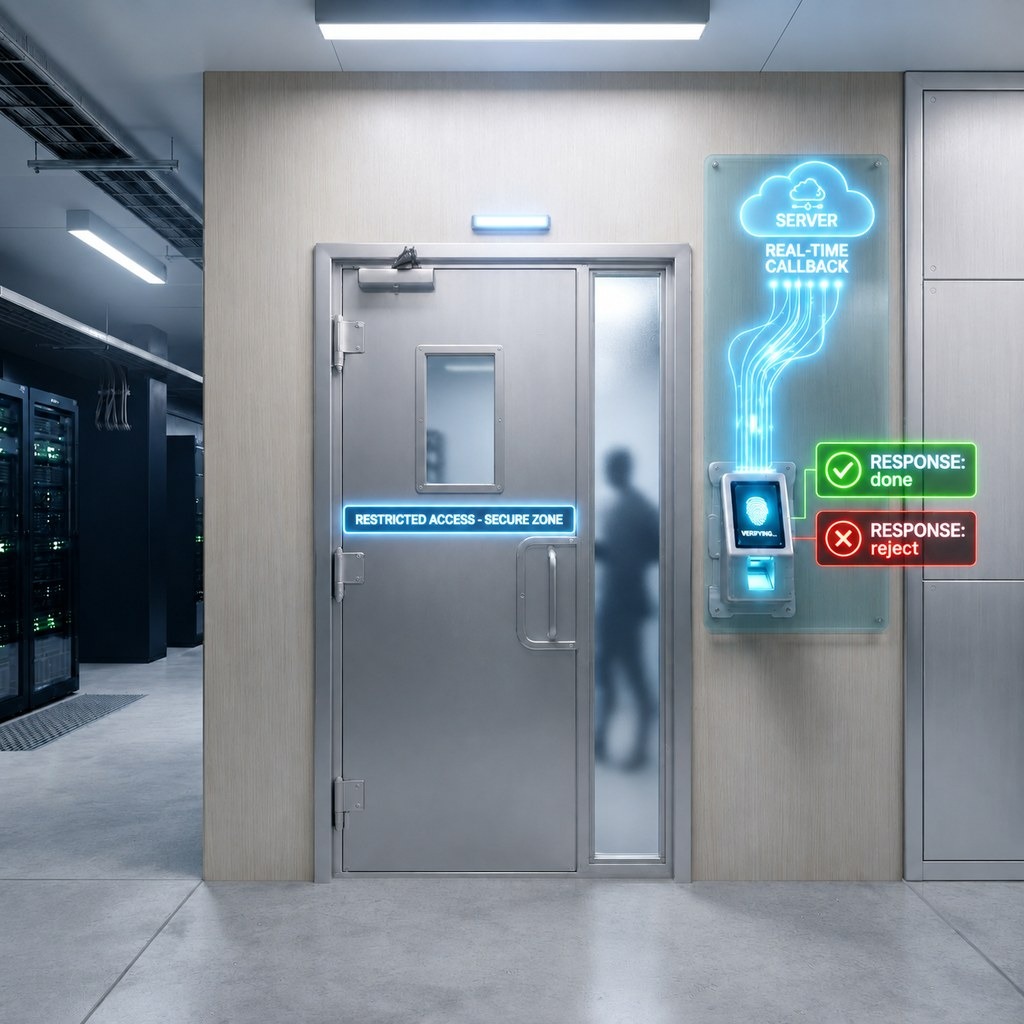
Com o Server Approval ativado, o dispositivo faz uma pausa após a verificação local e aguarda que o seu software confirme o registro de ponto antes de abrir a porta. Essa ida e volta é o que permite inserir a lógica de negócio , como “já há alguém lá dentro?” , na própria decisão de acesso, em vez de apenas registrá-la depois do fato.
Como funciona o fluxo
- Um usuário registra o ponto no dispositivo.
- O dispositivo o verifica localmente e depois envia uma requisição JSON para a URL de callback registrada.
- O seu software verifica o próprio estado de ocupação e responde:
{"status": "done"}→ o dispositivo aceita o registro e abre a porta.{"status": "reject"}→ o dispositivo nega o acesso e mantém a porta fechada.
- Na saída, o seu software atualiza o estado de ocupação para que a próxima entrada seja avaliada corretamente.
Passo a passo com dois usuários
O usuário X registra a entrada. O dispositivo verifica X, chama o callback, o seu software encontra a sala vazia e retorna done. X entra. O seu software marca a sala como ocupada.
O usuário Y tenta registrar a entrada enquanto X ainda está dentro. O dispositivo verifica Y e chama o callback , como em qualquer outro registro. O seu software vê que a sala ainda está ocupada e retorna reject. O dispositivo nega Y e a porta permanece fechada. Y não entra até que o seu software diga o contrário.
X registra a saída. O seu software registra a saída e limpa o indicador de ocupação.
Y tenta novamente. O mesmo fluxo de callback, mas desta vez o seu software vê que a sala está vaga e retorna done. Y entra.
O papel do dispositivo nunca muda , ele sempre verifica a pessoa e pergunta ao seu software o que fazer em seguida. A única coisa que muda entre “reject” e “done” é o que o seu software sabe sobre quem está dentro no momento.
Notas de implementação
- A verificação de ocupação é inteiramente de sua responsabilidade , o dispositivo não guarda memória de quem está dentro. Um simples indicador ou registro por sala basta para um espaço de ocupação única; configurações com várias salas ou várias vagas precisam de uma pequena tabela de estado indexada por sala/dispositivo.
- Certifique-se de que os eventos de saída sejam capturados de forma confiável, pois uma saída perdida bloqueará a sala permanentemente, mesmo depois de a pessoa ter saído.
- Teste o caminho do callback localmente antes de entrar em produção , veja nosso guia complementar sobre como testar callbacks da Cams API localmente com ferramentas de tunelamento para configurar ngrok/Cloudflare Tunnel/localhost.run no seu ambiente de desenvolvimento.
O que planejar: conectividade e respostas do callback
O Server Approval depende de uma comunicação ao vivo entre o dispositivo e o seu servidor, e de o seu servidor sempre responder corretamente. Duas condições merecem ser consideradas no projeto:
O dispositivo está offline. Ele não consegue enviar o callback de verificação em tempo real, então o seu software nunca tem a chance de responder done ou reject. O dispositivo exibe a mensagem “Disconnected” e recusa o registro de imediato , não recorre a um acesso apenas local.
O seu callback retorna algo diferente de {"status": "done"} ou {"status": "reject"}. Uma resposta inválida ou inesperada fica presa na fila, e o dispositivo não enviará nenhum dado de registro seguinte ao seu callback até que isso seja resolvido , assim a porta permanece fechada, não só para esse usuário, mas para todos os que vierem depois, até que o seu callback volte a responder corretamente.
Em outras palavras, a garantia de uma pessoa por vez é tão forte quanto a conexão de rede do dispositivo e a confiabilidade das respostas do seu callback. Em implantações de produção, considere ambos na configuração , por exemplo, conexões com fio em vez de Wi-Fi ou alertas para períodos offline prolongados, além de validação rigorosa para garantir que o seu callback sempre retorne uma resposta done/reject bem formada, mesmo nos caminhos de erro.
Resultado
Com o Server Approval ativado e um indicador mínimo de ocupação no software do cliente, o requisito de uma pessoa por vez foi aplicado inteiramente com as capacidades já existentes do dispositivo , sem hardware adicional e sem alterações no dispositivo além de uma opção de configuração.