 Cams Support Hub
กรณีศึกษา: การเข้าห้องทีละคนด้วย Server Approval
ความต้องการ
ลูกค้ารายหนึ่งที่ดูแลห้องควบคุมการเข้าออก (เช่น ห้องเซิร์ฟเวอร์ ห้องนิรภัย หรือห้องปฏิบัติการ) ต้องการกฎที่เรียบง่ายแต่เข้มงวดซึ่งบังคับใช้ที่หน้าประตู:
อนุญาตให้มีคนอยู่ในห้องได้ครั้งละหนึ่งคนเท่านั้น คนถัดไปจะต้องไม่ได้รับอนุญาตให้เข้าจนกว่าผู้ที่อยู่ในห้องขณะนี้จะลงเวลาออกแล้ว
อุปกรณ์ Cams ทำหน้าที่ยืนยันตัวตน และ Server Approval ขยายความสามารถนั้นด้วยการให้ซอฟต์แวร์ของคุณเองเพิ่มตรรกะ “มีใครอยู่ข้างในแล้วหรือยัง?” ต่อจากนั้น , โดยตัดสินใจแบบเรียลไทม์ว่าผู้ใช้ที่ผ่านการยืนยันตัวตนแล้วควรได้รับอนุญาตให้เข้าจริงหรือไม่
เหตุใด Server Approval จึงเหมาะสม
โดยค่าเริ่มต้น (เมื่อปิด Server Approval) อุปกรณ์จะอนุญาตให้เข้าทันทีที่ยืนยันตัวผู้ใช้ในเครื่อง , แล้วซอฟต์แวร์ของคุณจึงรับทราบภายหลัง ซึ่งเพียงพอสำหรับการบันทึกข้อมูลอย่างง่าย แต่ไม่สามารถป้องกันการเข้าได้
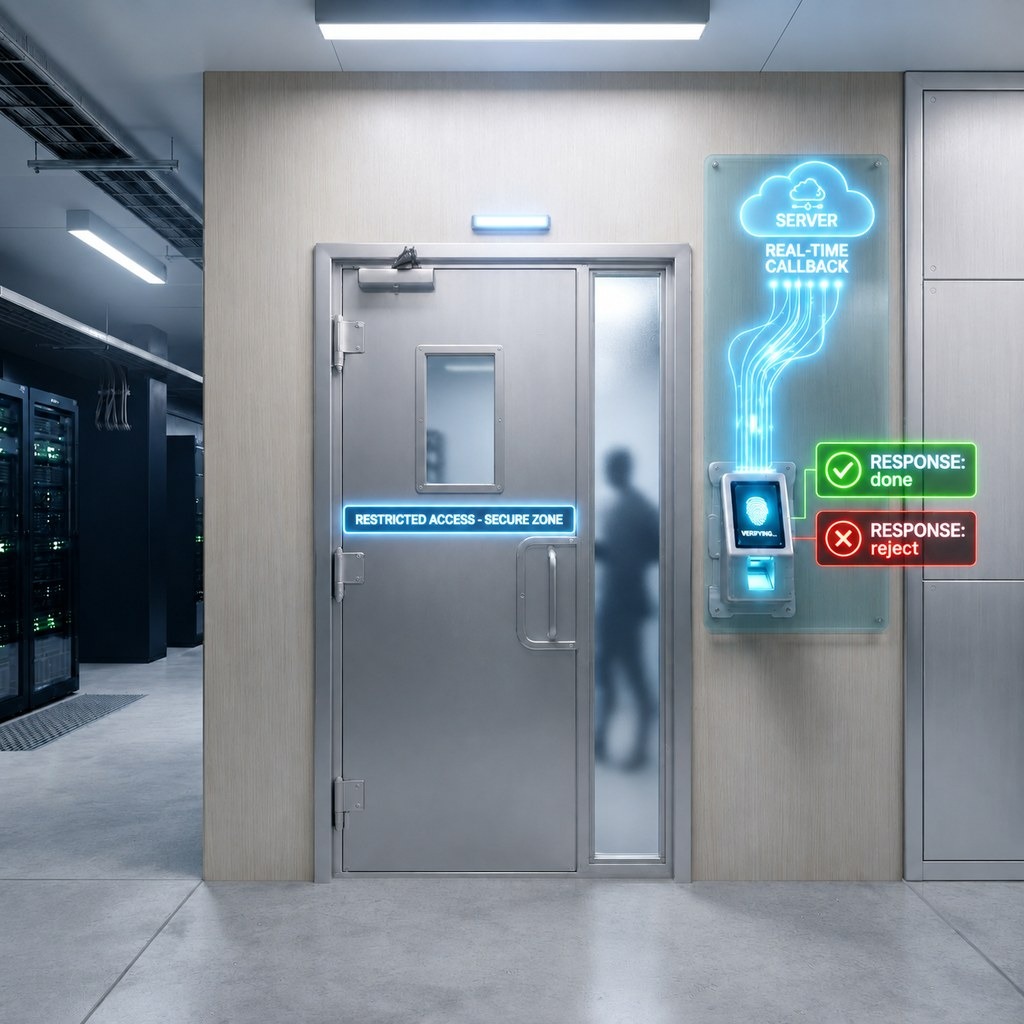
เมื่อเปิดใช้งาน Server Approval อุปกรณ์จะหยุดรอหลังการยืนยันตัวตนในเครื่อง และรอให้ซอฟต์แวร์ของคุณยืนยัน punch ก่อนจึงจะเปิดประตู การรับส่งข้อมูลไป-กลับนี้เองที่ช่วยให้คุณแทรกตรรกะทางธุรกิจ , เช่น “มีใครอยู่ข้างในแล้วหรือยัง?” , เข้าไปในการตัดสินใจอนุญาตการเข้าโดยตรง แทนที่จะเพียงบันทึกไว้หลังเหตุการณ์
การทำงานของขั้นตอน
- ผู้ใช้ punch ที่อุปกรณ์
- อุปกรณ์ยืนยันตัวตนในเครื่อง แล้วส่งคำขอ JSON ไปยัง callback URL ที่คุณลงทะเบียนไว้
- ซอฟต์แวร์ของคุณตรวจสอบสถานะการใช้ห้องของตนเองและตอบกลับ:
{"status": "done"}→ อุปกรณ์ยอมรับ punch และเปิดประตู{"status": "reject"}→ อุปกรณ์ปฏิเสธการเข้าและปิดประตูไว้
- เมื่อมีการลงเวลาออก ซอฟต์แวร์ของคุณจะอัปเดตสถานะการใช้ห้อง เพื่อให้การลงเวลาเข้าครั้งถัดไปได้รับการประเมินอย่างถูกต้อง
ตัวอย่างการทำงานกับผู้ใช้สองคน
ผู้ใช้ X ลงเวลาเข้า อุปกรณ์ยืนยันตัว X แล้วเรียก callback ซอฟต์แวร์ของคุณพบว่าห้องว่าง และส่งกลับ done X เข้าห้อง ซอฟต์แวร์ของคุณทำเครื่องหมายว่าห้องมีผู้ใช้อยู่
ผู้ใช้ Y พยายามลงเวลาเข้าขณะที่ X ยังอยู่ข้างใน อุปกรณ์ยืนยันตัว Y แล้วเรียก callback , เหมือนกับ punch อื่น ๆ ทุกครั้ง ซอฟต์แวร์ของคุณเห็นว่าห้องยังมีคนอยู่ จึงส่งกลับ reject อุปกรณ์ปฏิเสธ Y และประตูยังคงปิดอยู่ Y จะไม่ได้เข้าจนกว่าซอฟต์แวร์ของคุณจะอนุญาต
X ลงเวลาออก ซอฟต์แวร์ของคุณบันทึกการลงเวลาออกและล้างแฟล็กการใช้ห้อง
Y ลองอีกครั้ง ขั้นตอน callback เหมือนเดิม แต่คราวนี้ซอฟต์แวร์ของคุณเห็นว่าห้องว่าง และส่งกลับ done Y เข้าห้องได้
บทบาทของอุปกรณ์ไม่เปลี่ยนแปลง , อุปกรณ์จะยืนยันตัวบุคคลและถามซอฟต์แวร์ของคุณว่าควรทำอะไรต่อเสมอ สิ่งที่เปลี่ยนไประหว่าง “reject” กับ “done” มีเพียงอย่างเดียวคือสิ่งที่ซอฟต์แวร์ของคุณรู้ว่าขณะนี้ใครอยู่ข้างใน
หมายเหตุการนำไปใช้งาน
- การตรวจสอบการใช้ห้องเป็นความรับผิดชอบของซอฟต์แวร์ของคุณทั้งหมด , อุปกรณ์ไม่มีความจำว่าใครอยู่ข้างใน สำหรับพื้นที่ที่รองรับคนเดียว แฟล็กหรือระเบียนอย่างง่ายหนึ่งรายการต่อห้องก็เพียงพอ ส่วนระบบหลายห้องหรือหลายความจุต้องมีตารางสถานะขนาดเล็กที่อ้างอิงด้วยห้อง/อุปกรณ์
- ตรวจสอบให้แน่ใจว่าบันทึกเหตุการณ์ลงเวลาออกได้อย่างเชื่อถือได้ เพราะหากพลาดการลงเวลาออก ห้องจะถูกล็อกถาวรแม้ผู้ใช้ออกไปแล้วก็ตาม
- ทดสอบเส้นทาง callback ในเครื่องก่อนใช้งานจริง , ดูคู่มือประกอบของเราเรื่อง การทดสอบ Cams API callback ในเครื่องด้วยเครื่องมือ tunneling เพื่อตั้งค่า ngrok/Cloudflare Tunnel/localhost.run กับสภาพแวดล้อมสำหรับพัฒนาของคุณ
สิ่งที่ควรวางแผนรองรับ: การเชื่อมต่อและการตอบกลับ callback
Server Approval ต้องอาศัยการรับส่งข้อมูลไป-กลับแบบสดระหว่างอุปกรณ์กับเซิร์ฟเวอร์ของคุณ และเซิร์ฟเวอร์ต้องตอบกลับอย่างถูกต้องเสมอ มีสองกรณีที่ควรออกแบบรองรับ:
อุปกรณ์ออฟไลน์ อุปกรณ์ไม่สามารถส่ง callback การยืนยันตัวตนแบบเรียลไทม์ได้ ซอฟต์แวร์ของคุณจึงไม่มีโอกาสตอบกลับ done หรือ reject อุปกรณ์จะแสดงข้อความ “Disconnected” และปฏิเสธ punch ทันที , ไม่ได้ย้อนไปอนุญาตแบบในเครื่องเพียงอย่างเดียว
callback ของคุณส่งกลับสิ่งอื่นที่ไม่ใช่ {"status": "done"} หรือ {"status": "reject"} การตอบกลับที่ไม่ถูกต้องหรือไม่คาดคิดจะค้างอยู่ในคิว และอุปกรณ์จะไม่ส่งข้อมูล punch ถัดไปมายัง callback ของคุณจนกว่าจะแก้ไข , ประตูจึงปิดอยู่ ไม่เพียงสำหรับผู้ใช้รายนั้น แต่สำหรับทุกคนที่ตามมา จนกว่า callback ของคุณจะกลับมาตอบกลับได้อย่างถูกต้อง
กล่าวอีกนัยหนึ่ง การรับประกันว่าเข้าได้ทีละคนนั้นแข็งแกร่งเท่ากับการเชื่อมต่อเครือข่ายของอุปกรณ์และความน่าเชื่อถือของการตอบกลับ callback ของคุณเท่านั้น สำหรับการใช้งานจริง ควรนำทั้งสองอย่างมาพิจารณาในการตั้งค่า , เช่น ใช้การเชื่อมต่อแบบมีสายแทน Wi-Fi หรือตั้งการแจ้งเตือนเมื่อออฟไลน์เป็นเวลานาน และตรวจสอบอย่างเข้มงวดเพื่อให้แน่ใจว่า callback ของคุณส่งกลับ done/reject ในรูปแบบที่ถูกต้องเสมอ แม้ในเส้นทางที่เกิดข้อผิดพลาด
ผลลัพธ์
เมื่อเปิดใช้งาน Server Approval และใช้แฟล็กการใช้ห้องแบบเรียบง่ายในซอฟต์แวร์ของลูกค้า ข้อกำหนดให้เข้าได้ทีละคนจึงถูกบังคับใช้ได้ทั้งหมดผ่านความสามารถของอุปกรณ์ที่มีอยู่ , ไม่ต้องเพิ่มฮาร์ดแวร์ และไม่ต้องเปลี่ยนแปลงฝั่งอุปกรณ์นอกจากการสลับการตั้งค่า