 Cams Support Hub
Studium przypadku: dostęp do pomieszczenia dla jednej osoby
Wymaganie
Klient prowadzący pomieszczenie o ograniczonym dostępie (np. serwerownię, skarbiec lub laboratorium) potrzebował prostej, ale ścisłej reguły egzekwowanej przy drzwiach:
W pomieszczeniu może przebywać jednocześnie tylko jedna osoba. Kolejna osoba nie powinna zostać wpuszczona, dopóki obecna osoba nie zarejestruje wyjścia.
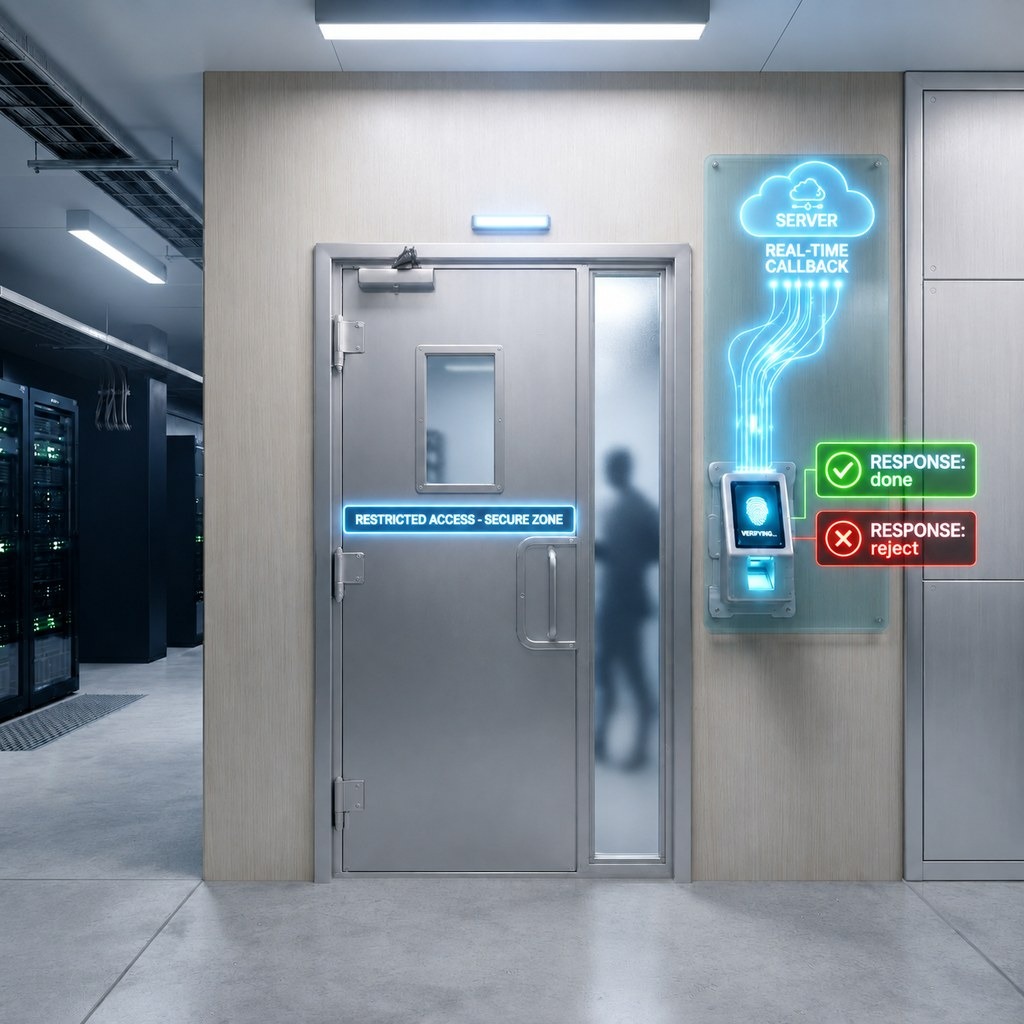
Urządzenie Cams zajmuje się weryfikacją tożsamości, a Server Approval rozszerza ją, pozwalając Twojemu oprogramowaniu dodać logikę „czy ktoś już jest w środku?”, czyli decydować w czasie rzeczywistym, czy zweryfikowany użytkownik rzeczywiście ma zostać wpuszczony.
Dlaczego Server Approval się sprawdza
Domyślnie (przy wyłączonym Server Approval) urządzenie przyznaje dostęp, gdy tylko zweryfikuje użytkownika lokalnie, a Twoje oprogramowanie dowiaduje się o tym dopiero później. To wystarcza do prostego rejestrowania zdarzeń, ale nie pozwala zapobiec wejściu.
Gdy Server Approval jest włączone, urządzenie po lokalnej weryfikacji wstrzymuje działanie i czeka, aż Twoje oprogramowanie potwierdzi odbicie, zanim otworzy drzwi. Ta wymiana pozwala wprowadzić logikę biznesową, np. „czy ktoś już jest w środku?”, bezpośrednio do decyzji o dostępie, zamiast jedynie zapisywać ją po fakcie.
Jak działa przepływ
- Użytkownik odbija się na urządzeniu.
- Urządzenie weryfikuje go lokalnie, a następnie wysyła żądanie JSON na zarejestrowany adres URL callbacku.
- Twoje oprogramowanie sprawdza własny stan obecności i odpowiada:
{"status": "done"}→ urządzenie akceptuje odbicie i otwiera drzwi.{"status": "reject"}→ urządzenie odmawia dostępu i zostawia drzwi zamknięte.
- Przy wyjściu Twoje oprogramowanie aktualizuje stan obecności, aby kolejne wejście zostało ocenione poprawnie.
Przykład z dwoma użytkownikami
Użytkownik X rejestruje wejście. Urządzenie weryfikuje X i wysyła callback, Twoje oprogramowanie stwierdza, że pomieszczenie jest puste, i zwraca done. X wchodzi. Oprogramowanie oznacza pomieszczenie jako zajęte.
Użytkownik Y próbuje wejść, gdy X wciąż jest w środku. Urządzenie weryfikuje Y i wysyła callback, tak samo jak przy każdym innym odbiciu. Oprogramowanie widzi, że pomieszczenie jest nadal zajęte, i zwraca reject. Urządzenie odmawia Y wejścia, a drzwi pozostają zamknięte. Y nie zostanie wpuszczony, dopóki oprogramowanie nie postanowi inaczej.
X rejestruje wyjście. Oprogramowanie zapisuje wyjście i czyści flagę obecności.
Y próbuje ponownie. Ten sam przepływ callbacku, ale tym razem oprogramowanie widzi, że pomieszczenie jest wolne, i zwraca done. Y wchodzi.
Rola urządzenia nigdy się nie zmienia: zawsze weryfikuje osobę i pyta Twoje oprogramowanie, co robić dalej. Między „reject” a „done” zmienia się wyłącznie to, co oprogramowanie wie o tym, kto aktualnie jest w środku.
Uwagi dotyczące wdrożenia
- Sprawdzanie obecności leży w całości po Twojej stronie, bo urządzenie nie pamięta, kto jest w środku. Dla pomieszczenia jednoosobowego wystarczy prosta flaga lub rekord na pomieszczenie; konfiguracje z wieloma pomieszczeniami lub większą pojemnością wymagają niewielkiej tabeli stanów z kluczem pomieszczenie/urządzenie.
- Upewnij się, że zdarzenia wyjścia są rejestrowane niezawodnie, ponieważ pominięte wyjście na stałe zablokuje pomieszczenie, nawet gdy użytkownik już je opuścił.
- Przetestuj ścieżkę callbacku lokalnie przed uruchomieniem produkcyjnym. W naszym przewodniku pomocniczym o lokalnym testowaniu callbacków Cams API za pomocą narzędzi tunelujących opisano konfigurację ngrok/Cloudflare Tunnel/localhost.run w środowisku deweloperskim.
Na co się przygotować: łączność i odpowiedzi callbacku
Server Approval zależy od działającej na żywo wymiany między urządzeniem a Twoim serwerem oraz od tego, że serwer zawsze odpowiada poprawnie. Warto zaprojektować rozwiązanie z myślą o dwóch sytuacjach:
Urządzenie jest offline. Nie może wysłać callbacku weryfikacji w czasie rzeczywistym, więc Twoje oprogramowanie nie ma okazji odpowiedzieć done ani reject. Urządzenie wyświetla komunikat „Disconnected” i całkowicie odrzuca odbicie, nie przechodzi na dostęp wyłącznie lokalny.
Twój callback zwraca coś innego niż {"status": "done"} lub {"status": "reject"}. Nieprawidłowa lub nieoczekiwana odpowiedź utknie w kolejce, a urządzenie nie wyśle do callbacku żadnych kolejnych danych odbić, dopóki problem nie zostanie rozwiązany. Drzwi pozostają więc zamknięte nie tylko dla tego użytkownika, ale dla wszystkich kolejnych, aż callback zacznie znów odpowiadać poprawnie.
Innymi słowy, gwarancja „jedna osoba naraz” jest tak silna, jak połączenie sieciowe urządzenia i niezawodność odpowiedzi Twojego callbacku. W środowiskach produkcyjnych uwzględnij oba czynniki, np. połączenie przewodowe zamiast Wi-Fi lub alerty o długotrwałym braku łączności oraz ścisłą walidację, aby callback zawsze zwracał poprawnie sformatowaną odpowiedź done/reject, także w ścieżkach błędów.
Wynik
Dzięki włączonemu Server Approval i prostej fladze obecności w oprogramowaniu klienta wymaganie „jedna osoba naraz” udało się wyegzekwować w całości za pomocą istniejących funkcji urządzenia, bez dodatkowego sprzętu i bez zmian po stronie urządzenia poza przełączeniem jednej opcji konfiguracji.