 Cams Support Hub
Studi Kasus: Akses Satu Orang dengan Server Approval
Kebutuhan
Seorang klien yang mengelola ruangan terbatas (misalnya ruang server, brankas, atau laboratorium) membutuhkan aturan sederhana namun ketat yang diterapkan langsung di pintu:
Hanya satu orang yang boleh berada di dalam ruangan pada satu waktu. Orang berikutnya tidak boleh diizinkan masuk sampai penghuni saat ini melakukan check-out.
Perangkat Cams menangani verifikasi identitas, dan Server Approval memperluasnya dengan memungkinkan perangkat lunak Anda sendiri menambahkan logika “apakah sudah ada orang di dalam?” di atasnya , yaitu memutuskan, secara real time, apakah pengguna yang telah terverifikasi benar-benar boleh masuk.
Mengapa Server Approval cocok
Secara default (Server Approval dinonaktifkan), perangkat memberikan akses segera setelah memverifikasi pengguna secara lokal , perangkat lunak Anda baru mengetahuinya setelah itu. Hal ini tidak masalah untuk pencatatan sederhana, tetapi tidak dapat mencegah orang masuk.
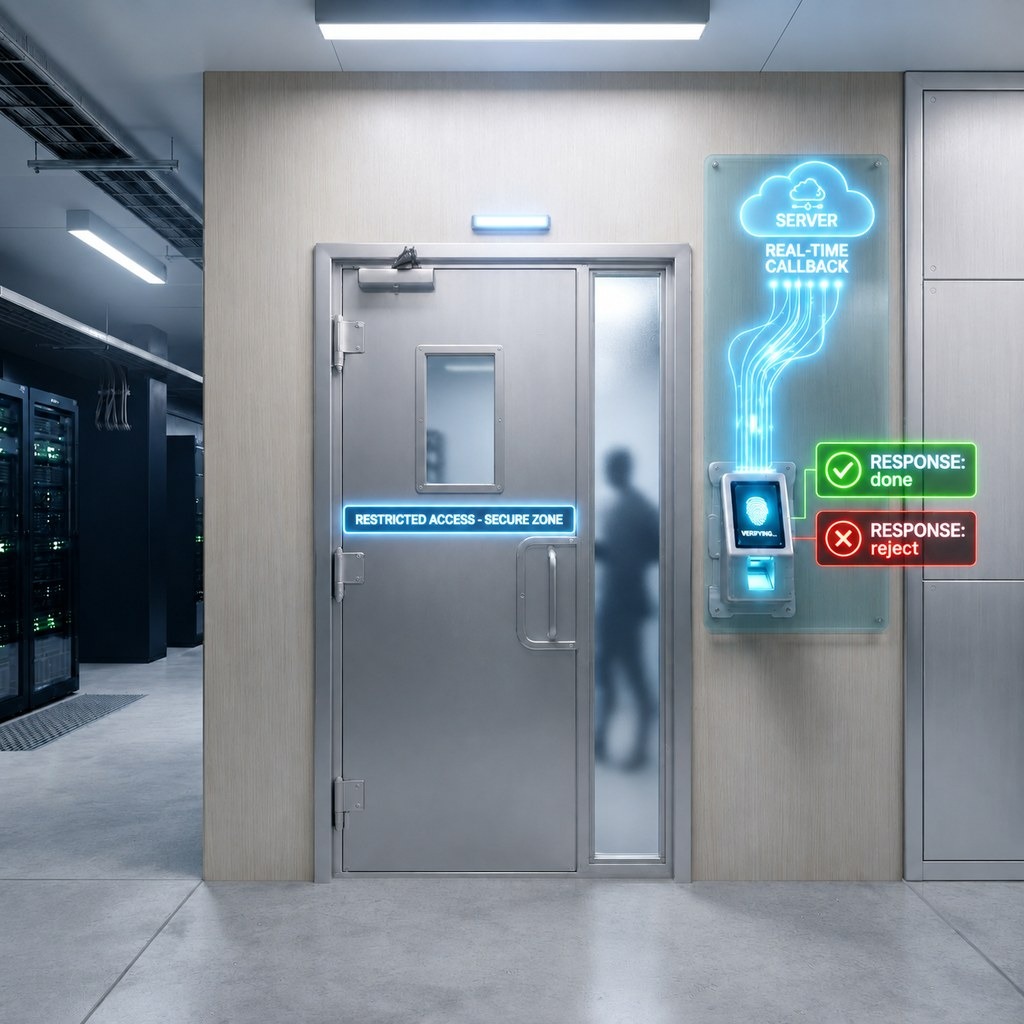
Dengan Server Approval diaktifkan, perangkat berhenti sejenak setelah verifikasi lokal dan menunggu perangkat lunak Anda mengonfirmasi punch sebelum membuka pintu. Proses bolak-balik inilah yang memungkinkan Anda menyisipkan logika bisnis , seperti “apakah sudah ada orang di dalam?” , ke dalam keputusan akses itu sendiri, bukan sekadar mencatatnya setelah kejadian.
Cara kerja alurnya
- Pengguna melakukan punch di perangkat.
- Perangkat memverifikasi pengguna secara lokal, lalu mengirim permintaan JSON ke URL callback yang telah Anda daftarkan.
- Perangkat lunak Anda memeriksa status hunian miliknya sendiri dan merespons:
{"status": "done"}→ perangkat menerima punch dan membuka pintu.{"status": "reject"}→ perangkat menolak akses dan menjaga pintu tetap tertutup.
- Saat check-out, perangkat lunak Anda memperbarui status hunian agar check-in berikutnya dievaluasi dengan benar.
Contoh alur dengan dua pengguna
Pengguna X melakukan check-in. Perangkat memverifikasi X, melakukan callback, perangkat lunak Anda mendapati ruangan kosong, dan mengembalikan done. X masuk. Perangkat lunak Anda menandai ruangan sebagai terisi.
Pengguna Y mencoba check-in saat X masih di dalam. Perangkat memverifikasi Y, melakukan callback , sama seperti punch lainnya. Perangkat lunak Anda melihat ruangan masih terisi dan mengembalikan reject. Perangkat menolak Y dan pintu tetap terkunci. Y tidak akan pernah diizinkan masuk sampai perangkat lunak Anda menyatakan sebaliknya.
X melakukan check-out. Perangkat lunak Anda mencatat check-out tersebut dan menghapus penanda hunian.
Y mencoba lagi. Alur callback-nya sama, tetapi kali ini perangkat lunak Anda melihat ruangan kosong dan mengembalikan done. Y masuk.
Peran perangkat tidak pernah berubah , perangkat selalu memverifikasi orangnya dan menanyakan kepada perangkat lunak Anda apa yang harus dilakukan selanjutnya. Satu-satunya hal yang membedakan antara “reject” dan “done” adalah apa yang diketahui perangkat lunak Anda tentang siapa yang saat ini berada di dalam.
Catatan implementasi
- Pemeriksaan hunian sepenuhnya menjadi tanggung jawab Anda , perangkat tidak mengingat siapa yang ada di dalam. Satu penanda atau catatan per ruangan sudah cukup untuk ruangan berkapasitas satu orang; pengaturan dengan banyak ruangan atau banyak kapasitas memerlukan tabel status kecil yang dikunci berdasarkan ruangan/perangkat.
- Pastikan kejadian check-out tertangkap dengan andal, karena check-out yang terlewat akan mengunci ruangan secara permanen meskipun pengguna sudah keluar.
- Uji jalur callback secara lokal sebelum go live , lihat panduan pendamping kami tentang menguji callback Cams API secara lokal dengan alat tunneling untuk menyiapkan ngrok/Cloudflare Tunnel/localhost.run pada lingkungan pengembangan Anda.
Hal yang perlu direncanakan: konektivitas dan respons callback
Server Approval bergantung pada proses bolak-balik secara langsung antara perangkat dan server Anda, serta pada server Anda yang selalu menjawab dengan benar. Ada dua kondisi yang perlu diantisipasi dalam desain:
Perangkat offline. Perangkat tidak dapat mengirim callback verifikasi secara real time, sehingga perangkat lunak Anda tidak pernah mendapat kesempatan untuk merespons done atau reject. Perangkat menampilkan pesan “Disconnected” dan langsung menolak punch , perangkat tidak beralih ke akses lokal saja.
Callback Anda mengembalikan sesuatu selain {"status": "done"} atau {"status": "reject"}. Respons yang tidak valid atau tidak terduga akan tertahan di antrean, dan perangkat tidak akan mengirim data punch berikutnya ke callback Anda sampai masalah tersebut teratasi , sehingga pintu tetap tertutup, bukan hanya untuk pengguna itu tetapi untuk semua orang setelahnya, sampai callback Anda kembali merespons dengan benar.
Dengan kata lain, jaminan satu orang dalam satu waktu hanya sekuat koneksi jaringan perangkat dan keandalan respons callback Anda. Untuk penerapan di lingkungan produksi, pertimbangkan keduanya dalam pengaturan Anda , misalnya koneksi kabel dibandingkan Wi-Fi atau peringatan saat perangkat offline dalam waktu lama, serta validasi yang ketat agar callback Anda selalu mengembalikan respons done/reject yang berformat benar, bahkan pada jalur error.
Hasil
Dengan Server Approval diaktifkan dan penanda hunian minimal di perangkat lunak klien, kebutuhan satu orang dalam satu waktu diterapkan sepenuhnya melalui kemampuan perangkat yang sudah ada , tanpa perangkat keras tambahan, dan tanpa perubahan di sisi perangkat selain pengaktifan satu pengaturan konfigurasi.