 Cams Support Hub
केस स्टडी: Server Approval से एक-व्यक्ति रूम एक्सेस
आवश्यकता
एक प्रतिबंधित कमरे (जैसे सर्वर रूम, वॉल्ट या लैब) चलाने वाले क्लाइंट को दरवाज़े पर लागू होने वाला एक सरल लेकिन सख़्त नियम चाहिए था:
कमरे के अंदर एक समय में केवल एक व्यक्ति ही रह सकता है। जब तक मौजूदा व्यक्ति चेक-आउट न कर ले, अगले व्यक्ति को अंदर नहीं आने देना चाहिए।
Cams डिवाइस पहचान सत्यापन संभालता है, और Server Approval उसे आगे बढ़ाता है — इसमें आपका अपना सॉफ़्टवेयर “क्या कोई पहले से अंदर है?” वाला लॉजिक जोड़ सकता है और रीयल टाइम में तय करता है कि सत्यापित उपयोगकर्ता को वास्तव में अंदर आने दिया जाए या नहीं।
Server Approval यहाँ क्यों उपयुक्त है
डिफ़ॉल्ट रूप से (Server Approval बंद होने पर), डिवाइस उपयोगकर्ता को स्थानीय रूप से सत्यापित करते ही एक्सेस दे देता है — आपके सॉफ़्टवेयर को इसका पता बाद में चलता है। साधारण लॉगिंग के लिए यह ठीक है, लेकिन इससे प्रवेश को रोका नहीं जा सकता।
Server Approval चालू होने पर, डिवाइस स्थानीय सत्यापन के बाद रुक जाता है और दरवाज़ा खोलने से पहले आपके सॉफ़्टवेयर द्वारा punch की पुष्टि का इंतज़ार करता है। यही राउंड ट्रिप आपको बिज़नेस लॉजिक — जैसे “क्या कोई पहले से अंदर है?” — को सीधे एक्सेस निर्णय में शामिल करने देता है, न कि सिर्फ़ बाद में रिकॉर्ड करने देता है।
फ़्लो कैसे काम करता है
- उपयोगकर्ता डिवाइस पर punch करता है।
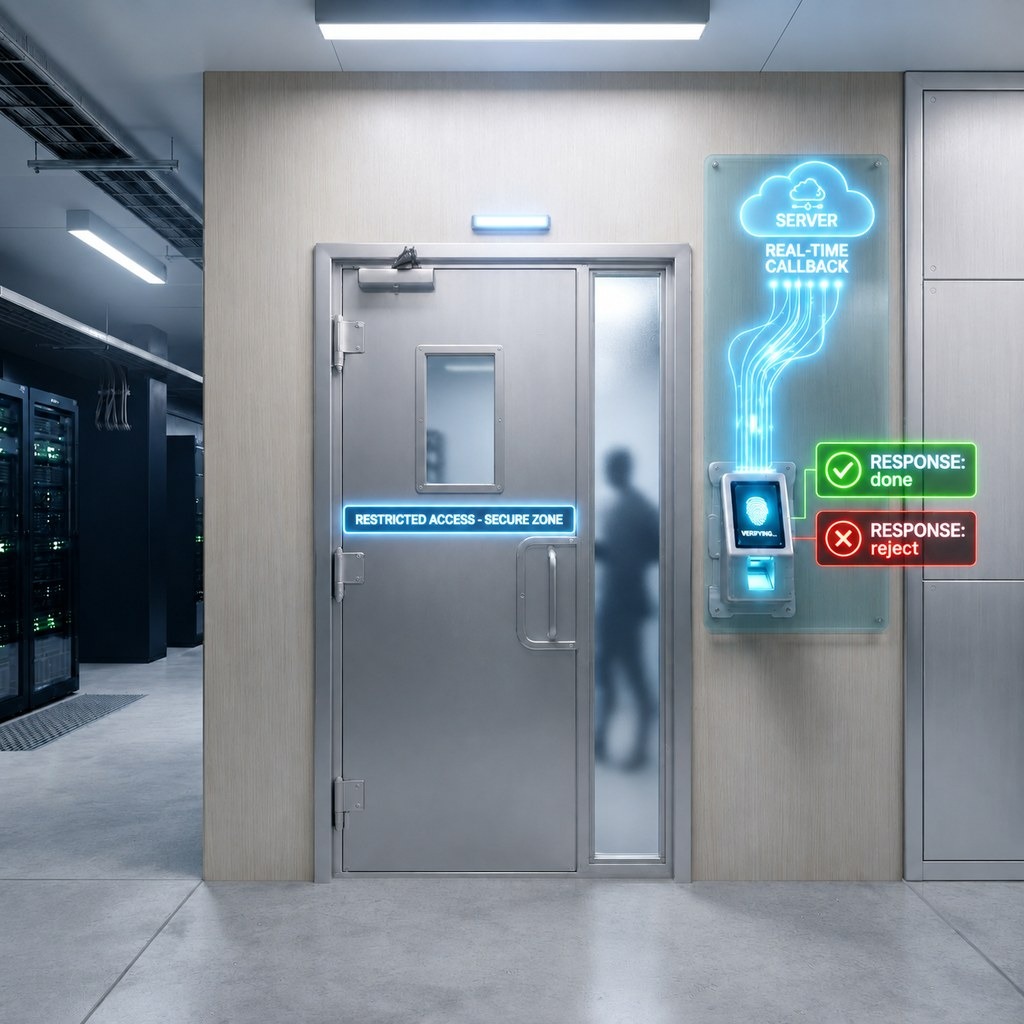
- डिवाइस उसे स्थानीय रूप से सत्यापित करता है, फिर आपके पंजीकृत callback URL पर एक JSON अनुरोध भेजता है।
- आपका सॉफ़्टवेयर अपनी अधिभोग स्थिति जाँचता है और जवाब देता है:
{"status": "done"}→ डिवाइस punch स्वीकार करता है और दरवाज़ा खोल देता है।{"status": "reject"}→ डिवाइस एक्सेस अस्वीकार करता है और दरवाज़ा बंद रखता है।
- चेक-आउट होने पर, आपका सॉफ़्टवेयर अधिभोग स्थिति अपडेट करता है ताकि अगला चेक-इन सही ढंग से जाँचा जा सके।
दो उपयोगकर्ताओं के साथ उदाहरण
उपयोगकर्ता X चेक-इन करता है। डिवाइस X को सत्यापित करता है, callback करता है, आपका सॉफ़्टवेयर कमरा खाली पाता है और done लौटाता है। X अंदर जाता है। आपका सॉफ़्टवेयर कमरे को भरा हुआ चिह्नित कर देता है।
X के अंदर रहते हुए उपयोगकर्ता Y चेक-इन करने की कोशिश करता है। डिवाइस Y को सत्यापित करता है, callback करता है — बिल्कुल किसी भी अन्य punch की तरह। आपका सॉफ़्टवेयर देखता है कि कमरा अभी भी भरा है और reject लौटाता है। डिवाइस Y को अस्वीकार कर देता है और दरवाज़ा बंद रहता है। जब तक आपका सॉफ़्टवेयर अनुमति न दे, Y को कभी अंदर नहीं आने दिया जाता।
X चेक-आउट करता है। आपका सॉफ़्टवेयर चेक-आउट दर्ज करता है और अधिभोग फ़्लैग हटा देता है।
Y फिर कोशिश करता है। callback का फ़्लो वही है, लेकिन इस बार आपका सॉफ़्टवेयर कमरा ख़ाली पाता है और done लौटाता है। Y अंदर जाता है।
डिवाइस की भूमिका कभी नहीं बदलती — वह हमेशा व्यक्ति को सत्यापित करता है और आपके सॉफ़्टवेयर से पूछता है कि आगे क्या करना है। “reject” और “done” के बीच केवल यही बदलता है कि आपका सॉफ़्टवेयर इस समय अंदर मौजूद लोगों के बारे में क्या जानता है।
कार्यान्वयन संबंधी नोट्स
- अधिभोग की जाँच पूरी तरह आपकी ज़िम्मेदारी है — डिवाइस को याद नहीं रहता कि अंदर कौन है। एकल-अधिभोग वाले स्थान के लिए प्रति कमरा एक साधारण फ़्लैग या रिकॉर्ड काफ़ी है; एकाधिक कमरों या अधिक क्षमता वाले सेटअप के लिए room/device के आधार पर बनी एक छोटी स्टेट टेबल चाहिए।
- सुनिश्चित करें कि चेक-आउट इवेंट भरोसेमंद ढंग से कैप्चर हों, क्योंकि छूटा हुआ चेक-आउट उपयोगकर्ता के जाने के बाद भी कमरे को स्थायी रूप से लॉक कर देगा।
- लाइव होने से पहले callback पाथ को लोकल में टेस्ट करें — अपने डेव एनवायरनमेंट पर ngrok/Cloudflare Tunnel/localhost.run सेट करने के लिए हमारी सहायक गाइड टनलिंग टूल्स से Cams API callbacks को लोकल में टेस्ट करना देखें।
किन बातों की योजना बनाएँ: कनेक्टिविटी और callback प्रतिक्रियाएँ
Server Approval डिवाइस और आपके सर्वर के बीच लाइव राउंड ट्रिप पर, और आपके सर्वर के हमेशा सही जवाब देने पर निर्भर है। दो स्थितियों को ध्यान में रखकर डिज़ाइन करना ज़रूरी है:
डिवाइस ऑफ़लाइन है। वह रीयल टाइम में सत्यापन callback नहीं भेज पाता, इसलिए आपके सॉफ़्टवेयर को done या reject लौटाने का मौका ही नहीं मिलता। डिवाइस “Disconnected” संदेश दिखाता है और punch को सीधे अस्वीकार कर देता है — वह केवल-स्थानीय एक्सेस पर वापस नहीं जाता।
आपका callback {"status": "done"} या {"status": "reject"} के अलावा कुछ और लौटाता है। अमान्य या अप्रत्याशित प्रतिक्रिया कतार में अटक जाती है, और जब तक यह हल नहीं होती, डिवाइस आगे का कोई भी punch डेटा आपके callback को नहीं भेजेगा — इसलिए दरवाज़ा बंद रहता है, सिर्फ़ उस उपयोगकर्ता के लिए नहीं बल्कि उसके बाद आने वाले सभी के लिए, जब तक आपका callback फिर से सही जवाब देना शुरू न कर दे।
दूसरे शब्दों में, एक समय में एक व्यक्ति की गारंटी उतनी ही मज़बूत है जितना डिवाइस का नेटवर्क कनेक्शन और आपके callback जवाबों की विश्वसनीयता। प्रोडक्शन डिप्लॉयमेंट के लिए दोनों को अपने सेटअप में शामिल करें — जैसे Wi-Fi की जगह वायर्ड कनेक्शन या लंबे समय तक ऑफ़लाइन रहने पर अलर्ट, और सख़्त वैलिडेशन ताकि आपका callback त्रुटि वाले रास्तों में भी हमेशा सही ढंग से बना done/reject जवाब लौटाए।
परिणाम
Server Approval चालू करके और क्लाइंट के सॉफ़्टवेयर में न्यूनतम अधिभोग फ़्लैग के साथ, एक समय में एक व्यक्ति की आवश्यकता पूरी तरह मौजूदा डिवाइस क्षमताओं से लागू हो गई — कोई अतिरिक्त हार्डवेयर नहीं, और डिवाइस की ओर एक कॉन्फ़िगरेशन टॉगल के अलावा कोई बदलाव नहीं।