 Cams Support Hub
Vaka: Sunucu Onaylı Tek Kişilik Oda Erişimi
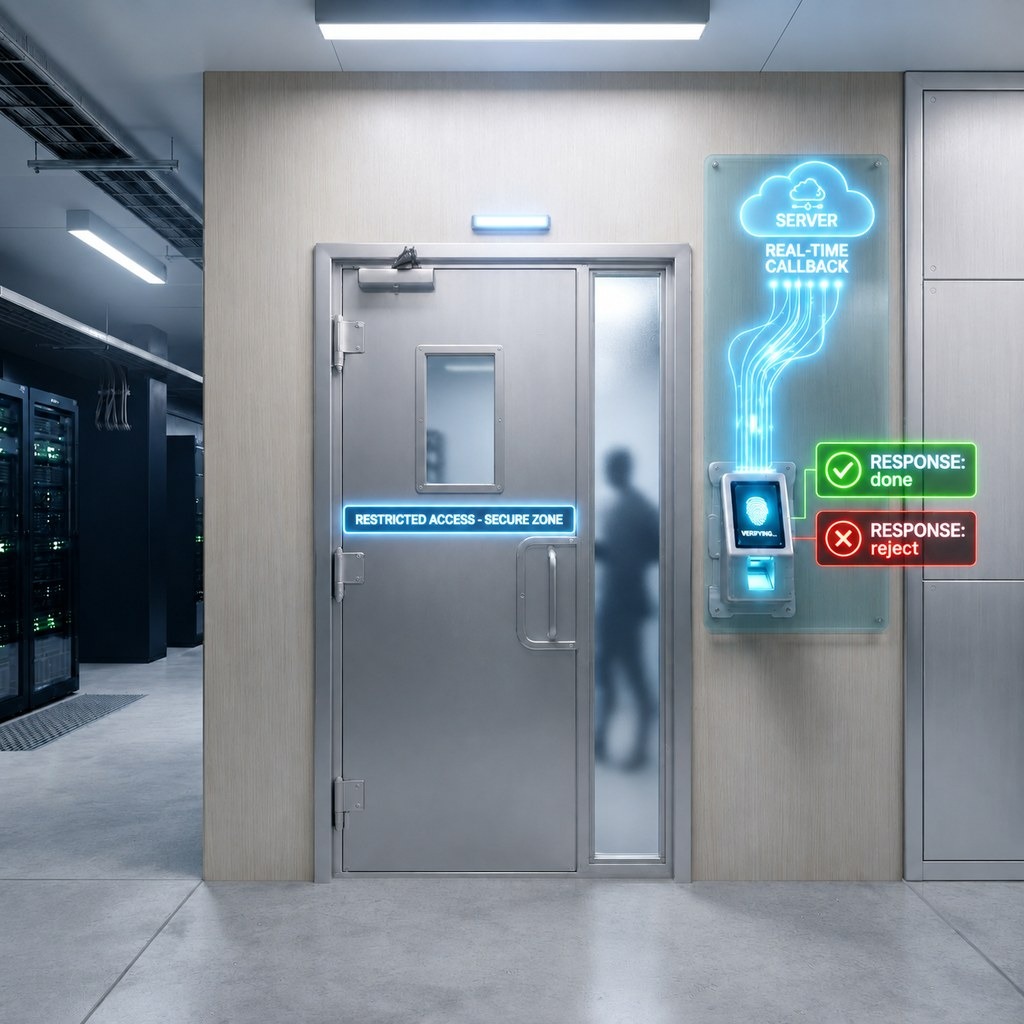
Gereksinim
Erişimi kısıtlı bir oda (ör. sunucu odası, kasa dairesi veya laboratuvar) işleten bir müşterinin, kapıda uygulanacak basit ama katı bir kurala ihtiyacı vardı:
Odanın içinde aynı anda yalnızca bir kişi bulunabilir. Mevcut kişi çıkış yapana kadar bir sonraki kişi içeri alınmamalıdır.
Cams cihazı kimlik doğrulamayı yapar; Server Approval ise bunu genişleterek kendi yazılımınızın üzerine “içeride zaten biri var mı?” mantığını eklemesine ve doğrulanmış bir kullanıcının gerçekten içeri alınıp alınmayacağına gerçek zamanlı karar vermesine olanak tanır.
Server Approval neden uygun?
Varsayılan olarak (Server Approval devre dışıyken) cihaz, kullanıcıyı yerel olarak doğrular doğrulamaz erişim verir , yazılımınız bunu ancak sonradan öğrenir. Basit kayıt tutma için bu yeterlidir, ancak girişi engelleyemez.
Server Approval etkinken cihaz yerel doğrulamadan sonra bekler ve kapıyı açmadan önce yazılımınızın geçişi onaylamasını bekler. İş mantığını , örneğin “içeride zaten biri var mı?” kontrolünü , olay sonradan kaydedilmek yerine doğrudan erişim kararına dahil etmenizi sağlayan şey bu gidiş-dönüş iletişimidir.
Akış nasıl çalışır?
- Kullanıcı cihazda geçiş yapar.
- Cihaz kullanıcıyı yerel olarak doğrular, ardından kayıtlı geri çağrı URL’nize bir JSON isteği gönderir.
- Yazılımınız kendi doluluk durumunu kontrol eder ve yanıt verir:
{"status": "done"}→ cihaz geçişi kabul eder ve kapıyı açar.{"status": "reject"}→ cihaz erişimi reddeder ve kapıyı kapalı tutar.
- Çıkış yapıldığında yazılımınız doluluk durumunu günceller, böylece bir sonraki giriş doğru şekilde değerlendirilir.
İki kullanıcıyla örnek senaryo
X kullanıcısı giriş yapar. Cihaz X’i doğrular, geri çağrı yapar; yazılımınız odayı boş bulur ve done döndürür. X içeri girer. Yazılımınız odayı dolu olarak işaretler.
Y kullanıcısı, X hâlâ içerideyken giriş yapmaya çalışır. Cihaz Y’yi doğrular ve diğer tüm geçişlerde olduğu gibi geri çağrı yapar. Yazılımınız odanın hâlâ dolu olduğunu görür ve reject döndürür. Cihaz Y’yi reddeder ve kapı kapalı kalır. Yazılımınız aksini söylemedikçe Y asla içeri alınmaz.
X çıkış yapar. Yazılımınız çıkışı kaydeder ve doluluk işaretini temizler.
Y yeniden dener. Geri çağrı akışı aynıdır, ancak bu kez yazılımınız odanın boş olduğunu görür ve done döndürür. Y içeri girer.
Cihazın rolü hiç değişmez , her zaman kişiyi doğrular ve bir sonraki adımda ne yapacağını yazılımınıza sorar. “reject” ile “done” arasındaki tek fark, yazılımınızın şu anda içeride kimin olduğu hakkında bildikleridir.
Uygulama notları
- Doluluk kontrolü tamamen sizin sorumluluğunuzdadır , cihazın içeride kimin olduğuna dair bir belleği yoktur. Tek kişilik bir alan için oda başına basit bir bayrak veya kayıt yeterlidir; birden fazla odalı ya da birden fazla kişi kapasiteli kurulumlar için oda/cihaz anahtarlı küçük bir durum tablosu gerekir.
- Çıkış olaylarının güvenilir biçimde yakalandığından emin olun; çünkü kaçırılan bir çıkış, kullanıcı odadan ayrıldıktan sonra bile odayı kalıcı olarak kilitli bırakır.
- Canlıya almadan önce geri çağrı yolunu yerel ortamda test edin , geliştirme ortamınızda ngrok/Cloudflare Tunnel/localhost.run kurulumu için Cams API geri çağrılarını tünelleme araçlarıyla yerel ortamda test etme konulu tamamlayıcı rehberimize bakın.
Planlanması gerekenler: bağlantı ve geri çağrı yanıtları
Server Approval, cihaz ile sunucunuz arasında canlı bir gidiş-dönüş iletişimine ve sunucunuzun her zaman doğru yanıt vermesine bağlıdır. Tasarım aşamasında dikkate alınması gereken iki durum vardır:
Cihaz çevrimdışıdır. Doğrulama geri çağrısını gerçek zamanlı gönderemez, bu nedenle yazılımınız done veya reject yanıtı verme fırsatı bulamaz. Cihaz “Disconnected” mesajını gösterir ve geçişi tamamen reddeder , yalnızca yerel erişime geri dönmez.
Geri çağrınız {"status": "done"} veya {"status": "reject"} dışında bir şey döndürür. Geçersiz veya beklenmeyen bir yanıt kuyrukta takılı kalır ve cihaz, sorun çözülene kadar sonraki hiçbir geçiş verisini geri çağrınıza göndermez , dolayısıyla kapı yalnızca o kullanıcı için değil, ondan sonra gelen herkes için de, geri çağrınız yeniden doğru yanıt vermeye başlayana kadar kapalı kalır.
Başka bir deyişle, aynı anda tek kişi garantisi ancak cihazın ağ bağlantısı ve geri çağrı yanıtlarınızın güvenilirliği kadar güçlüdür. Canlı ortam kurulumlarında ikisini de hesaba katın , örneğin Wi-Fi yerine kablolu bağlantı, uzun süreli çevrimdışı kalma durumlarında uyarı, ve hata akışlarında bile geri çağrınızın her zaman düzgün biçimlendirilmiş bir done/reject yanıtı döndürmesini sağlayan katı doğrulama.
Sonuç
Server Approval etkinleştirilerek ve müşterinin yazılımında asgari bir doluluk bayrağı kullanılarak, aynı anda tek kişi gereksinimi tamamen mevcut cihaz yetenekleriyle sağlandı , ek donanım gerekmedi ve cihaz tarafında bir yapılandırma anahtarı dışında hiçbir değişiklik gerekmedi.